En 2022, casi el 49% de los correos electrónicos enviados en todo el mundo fueron identificados como spam (statista.com), y casi el 96% de los ataques de phishing se realizan mediante correo electrónico (mailmodo.com).
¿Cómo asegurar la mejor entregabilidad de tus correos y protegerte contra el phishing y otros fraudes?
La respuesta es una: configurar SPF y DKIM en los registros DNS de tu servidor de correo.
El artículo está dirigido a usuarios sin experiencia técnica que desean tener un mejor control sobre la entregabilidad del correo en su empresa.
Aquí encontrarás una breve descripción:
Para empezar, para que te sea más fácil configurar los registros SPF y DKIM para tu dominio, debes entender qué son estos registros y cómo funcionan.
SPF (Sender Policy Framework) es uno de los métodos básicos de autenticación de correo electrónico. SPF protege contra la suplantación de dominio y reduce el riesgo de que los mensajes sean marcados como spam.
Gracias a él, el servidor receptor sabe que el mensaje enviado en nombre de tu dominio proviene de servidores autorizados.
El registro SPF es un registro DNS tipo TXT que contiene una lista de direcciones IP autorizadas para enviar correos electrónicos en nombre de tu dominio.
Cuando envías un mensaje, el servidor del destinatario verifica si la dirección IP del servidor remitente está en la lista de direcciones IP proporcionadas en SPF. Si es así, el correo es aceptado y llega al destinatario.
Sin embargo, SPF no es perfecto. Su desventaja es la falta de soporte para mensajes del tipo "Reenviar". Por lo tanto, además del registro SPF básico, se recomienda también configurar el registro DKIM.
El registro DKIM (Domain Keys Identified Mails), al igual que SPF, asegura la comunicación por correo. Gracias a DKIM, el destinatario del mensaje tiene la certeza de que el correo que recibió del dominio, por ejemplo, , realmente proviene de ese remitente y nadie se está haciendo pasar por él.
El protocolo DKIM crea una firma criptográfica para cada mensaje enviado y una firma de dominio que se agrega al encabezado del mensaje.
La firma se utiliza para verificar si el correo fue realmente enviado por el propietario del dominio y no por otra persona. También sirve para comprobar si el mensaje no ha sido alterado en el camino del remitente al destinatario.
DKIM es un poco más avanzado que el registro SPF, y su gran ventaja es que, a diferencia de SPF, también soporta el reenvío de mensajes.
DKIM asigna a los mensajes una firma digital en el encabezado, que está protegida por cifrado. Cada firma DKIM contiene toda la información necesaria para que el servidor de correo verifique la autenticidad de la firma y está cifrada mediante un par de claves DKIM. El servidor de correo emisor tiene lo que se llama una "clave privada DKIM", que puede ser verificada por el servidor de correo receptor o el proveedor de servicios de Internet mediante una segunda clave, llamada "clave pública DKIM".
La clave "pública" se entrega a cualquiera que desee recibirla, la clave "privada" se mantiene en secreto (generalmente por el propietario).
Durante la firma del mensaje de correo electrónico, la clave privada se utiliza para crear un hash del mensaje. Este hash se cifra luego con la clave pública y se envía con el propio mensaje.
Cuando el destinatario recibe el mensaje, utiliza su clave privada para descifrar el hash y verificar si coincide con el contenido original del mensaje.
Si ya sabes lo importante que es configurar SPF y DKIM para tu dominio, es hora de pasar a la acción.
Para empezar, verifica si ya hay un registro configurado para tu dominio y si es correcto.
Recomendamos las siguientes herramientas:
Simplemente ingresa el nombre de tu dominio en el campo correspondiente, por ejemplo, sugester.pl. En unos momentos recibirás información sobre si hay un registro SPF configurado para tu dominio y, si es así, si es correcto.

Si no se encontraron registros
o son incorrectos, debes agregar nuevos.
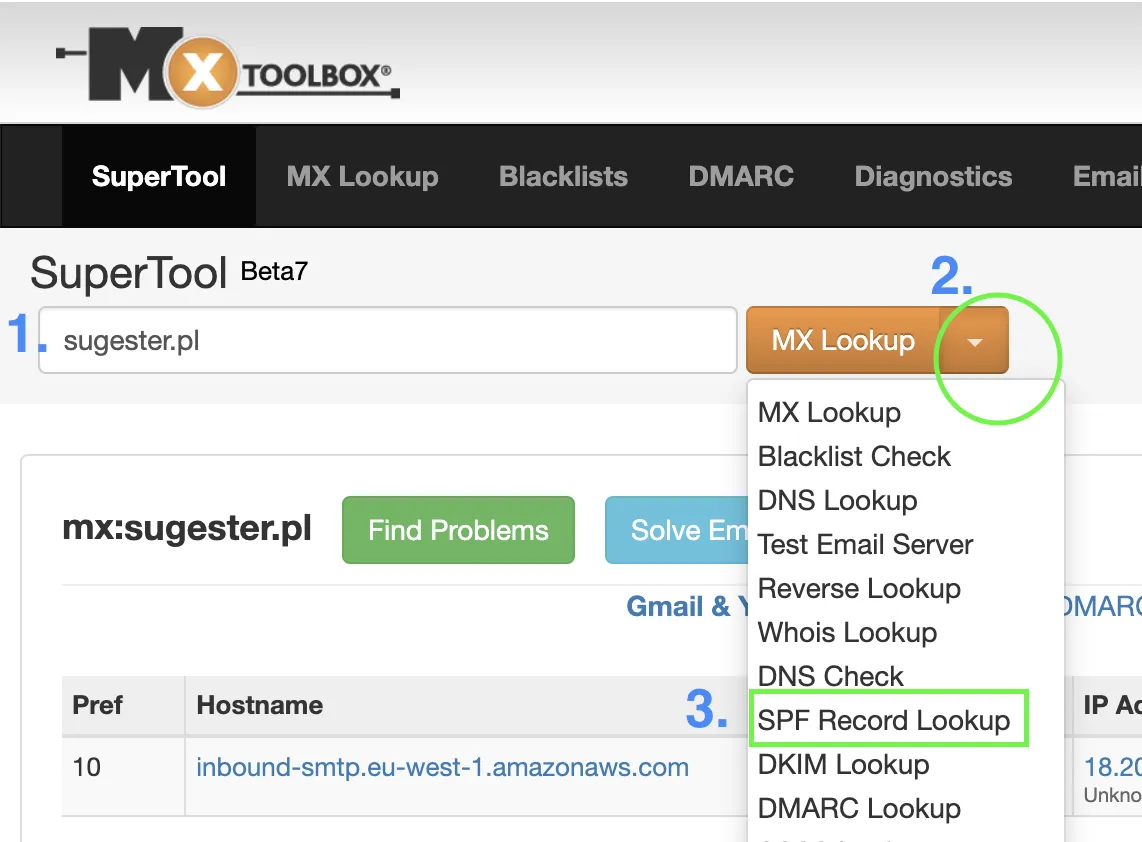
Para hacerlo, debes saber dónde tienes el hosting de tu dominio (por ejemplo, Home, nazwa, ovh, etc.).
Si no estás seguro o no tienes a quién preguntar, puedes guiarte por lo que se muestra en el informe de mxtoolbox "Your DNS hosting provider is .."
Para agregar un registro SPF, lo mejor es contactar al soporte de tu hosting y pedir ayuda.
Generalmente, debes iniciar sesión en tu cuenta de hosting y pegar un fragmento de texto preparado en el lugar adecuado de la consola.
Si utilizas, por ejemplo, Google Apps para enviar correos, tu registro SPF se verá así:
"v=spf1 mx include:_spf.google.com ~all"
A continuación, ejemplos de configuración de SPF para algunos de los hosts de dominio más populares:
Comenzar a trabajar con el protocolo DKIM requiere 3 pasos:
Luego, pega el registro TXT generado en el lugar adecuado de tus registros DNS.
Al igual que con la configuración de SPF, si no tienes experiencia, lo mejor es pedir ayuda al soporte técnico del host.
A continuación, ejemplos de configuración de DKIM para algunos de los hosts de dominio más populares:
Alguien puede preguntar: ¿Si quiero enviar correos a través de sus servidores, también debo configurar SPF?
Definitivamente sí. Independientemente de los servidores a través de los cuales envíes mensajes en nombre de tu dominio, debes tener configurado SPF para una mejor entregabilidad de tus correos.
Si envías correos individuales desde Sugester utilizando Sendgrid, debes tener agregado un registro SPF para Sendgrid en tu DNS, que se verá como el siguiente
"v=spf1 mx include:u908313.wl.sendgrid.net ~all"
Si solo envías correos masivos desde Sugester, agrega un registro SPF para Mailgun
"v=spf1 mx include:mailgun.org ~all"
Sin embargo, si envías mensajes a través de varios proveedores, por ejemplo, newsletters a través de Mailgun, y "correo normal" a través de Sendgrid, Gmail y AWS, puedes escribir:
txt = "v=spf1 mx mx include:u908313.wl.sendgrid.net include:_spf.google.com include:mailgun.org include:amazonses.com ~all"
En cuanto a DKIM en Sugester, por defecto insertamos nuestro DKIM en todos los mensajes enviados desde Sugester. Sin embargo, podemos aumentar la entregabilidad de tus correos configurando para ti un DKIM propio junto con un servidor de envío propio: los mensajes serán entonces enviados y firmados por tu dominio (la opción está disponible desde el plan PRO).
Para activarlo, debes modificar SPF/TXT y agregar tres nuevas entradas a los DNS de tu dominio. Antes de hacerlo:
Si envías muchos correos, ya sean campañas de correo masivo o correspondencia con clientes, cuida la reputación de tu dominio. No arriesgues que tus mensajes terminen en spam y que finalmente termines en una lista negra. Configura los registros SPF y DKIM en el DNS del servidor. Es un paso necesario para garantizar la seguridad del dominio y una alta entregabilidad de tus correos.
Ver también: DMARC - protección contra phishing y caer en spam
El artículo fue actualizado el 21.02.2024.